AI vælter cybersikkerhedsagendaen
Kunstig intelligens omskriver både angreb og forsvar i cybersikkerheden – og danske virksomheder kæmper for at følge med.
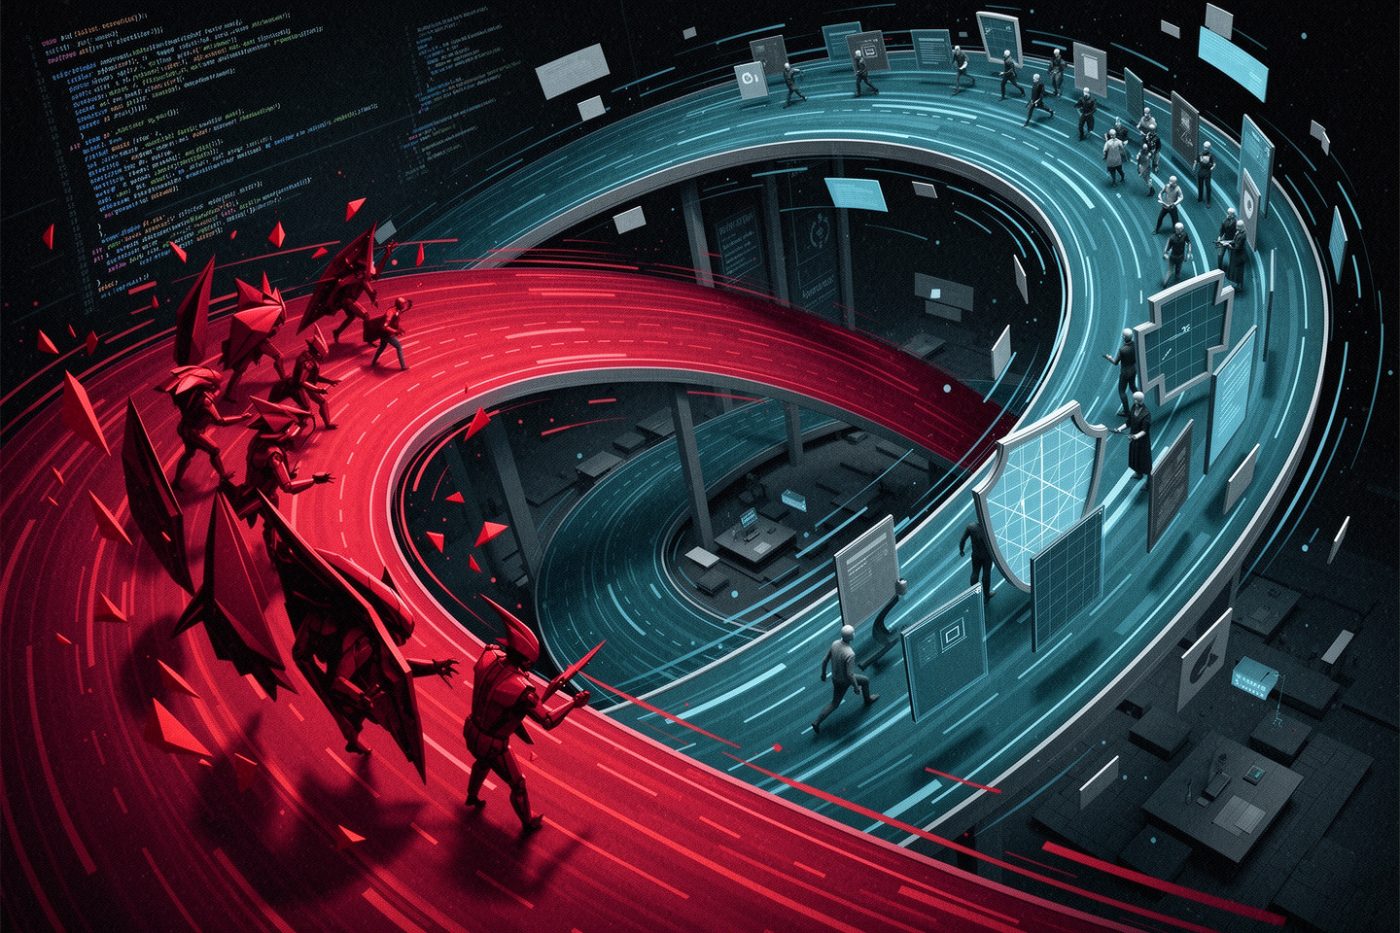
AI omskriver cybersikkerheden med en hastighed, som både offentlige institutioner og private virksomheder har svært ved at følge med i. Det er ikke længere kun et spørgsmål om at beskytte netværk og servere – nu er kunstig intelligens både en del af angrebsfladen og et forsvarsvåben. Ifølge Martin Skjold Jensen, leder for Capgeminis Digital Trust and Security Consulting og medlem af IT-Branchens policy board for cybersikkerhed, er verden trådt ind i et nyt kapløb: "AI-udviklingen betyder, at både virksomheder og hackere accelererer deres kapaciteter i et tempo, som vi aldrig har set før, og hvor traditionelle sikkerhedsmodeller har svært ved at følge med. Så rigtigt mange virksomheder og offentlige institutioner står med en ny kæmpe sikkerhedsmæssig udfordring."
Det er netop denne forskydning, der nu tvinger danske og internationale organisationer til at revurdere deres cybersikkerhedsstrategier fra grunden. Hvor AI tidligere blev set som en teknologi, der primært påvirkede automatisering og dataanalyse, er den nu blevet en central aktør i cybersikkerhedsdynamikken – både som trussel og redskab. Ifølge Gartner er AI ved at omskrive det samlede cybersikkerhedslandskab, idet den både udvider angrebsoverfladen og skaber nye defensive muligheder. For danske ledere og it-sikkerhedschefer betyder det, at de ikke bare skal beskytte mod traditionelle trusler – de skal nu også sikre de AI-systemer, de selv implementerer.
Et våbenkapløb drevet af AI
Konkurrencen mellem angribere og forsvarere er blevet en kamp, hvor AI afgør hastigheden. Ifølge Aaron Holmes fra The Information er der i øjeblikket en klar opfattelse i erhvervslivet, at "landskabet favoriserer hackere lige nu over forsvarerne. Det har mange virksomheder meget nervøse." Denne nervøsitet skyldes, at AI gør det muligt for angribere at skabe og distribuere trusler med en hidtil uset effektivitet. Generativ AI kan nu skrive malware, generere eksploitkode og automatisere phishing-kampagner – uden at angriberen behøver at forstå programmering. Som det fremgår af kilderne, kan en angriber blot beskrive en sårbarhed og få en AI til at generere den nødvendige kode til at udnytte den.
Dette har forvandlet cyberkriminalitet til en skalerbar industri. Hvor tidligere kun velfinansierede cybergrupper havde ressourcer til avancerede angreb, kan mindre aktører nu udnytte AI til at gennemføre komplekse operationer. Samtidig bliver AI-systemer i sig selv nye mål. Når virksomheder implementerer AI-løsninger – fx chatbots, automatiserede beslutningssystemer eller dataanalyseværktøjer – opstår der nye sårbarheder: model manipulation, dataforfalskning og prompt injection er blot nogle af de nye trusler, der kræver specialiseret viden at håndtere.
AI-sikkerhed: Fra eftertanke til forudsigelse
Det er ikke længere nok at reagere på trusler – organisationer skal nu bygge sikkerhed ind fra starten. Martin Skjold Jensen pointerer, at der heldigvis er "et begyndende skifte" i, hvordan virksomheder håndterer AI. "Hvor man tidligere hurtigt og ofte ustruktureret bare gik i gang med at bruge AI, så er der kommet et større fokus på governance, risikovurdering og sikkerhed-by-design." Alligevel mangler mere end en tredjedel af organisationerne ifølge ham helt basale mekanismer til at vurdere AI-sikkerheden, hvilket skaber betydelige åbninger for angreb.
Det understreger behovet for en systematisk tilgang. Gartner anbefaler i sin webinar "AI and Cybersecurity: Securing AI While Strengthening Defense" at virksomheder skal prioritere at sikre den AI, de køber, bygger eller bruger i indlejrede produkter. Det handler ikke kun om at beskytte infrastrukturen, men også om at forstå, hvordan AI-modeller trænes, hvilke data de bruger, og hvordan de kan manipuleres. En vigtig del af denne proces er at udvikle en "adaptiv roadmap", der både sikrer og muliggør AI over tid – en balance, der er særlig udfordrende i et felt, hvor teknologien ændrer sig hurtigere end regler og retningslinjer kan følge med.
Økonomiske og strategiske konsekvenser
Preset på at følge med i AI-kapløbet har direkte økonomiske konsekvenser. Virksomheder investerer nu betydeligt i cybersikkerhed for at kunne beskytte mod AI-drevne trusler. Som Aaron Holmes udtaler: "På tværs hører jeg fra virksomheder, der siger, at vi kortfristigt skal bruge meget penge på modeller for at beskytte os selv." Denne stigende sikkerhedsudgift er ikke kun en reaktion på eksisterende trusler, men også en forberedelse på fremtidige angreb, som endnu ikke er blevet observeret.
For danske virksomheder betyder det, at cybersikkerhed ikke længere er et it-anliggende, men en kernestrategisk prioritet. Det kræver samarbejde mellem ledelse, it-afdelinger og juridiske rådgivere – især i lyset af EU’s AI-akto, der stiller krav til transparens, ansvar og sikkerhed. Samtidig er der et stigende behov for specialiseret ekspertise. Det er ikke længere tilstrækkeligt at have cybersikkerhedseksperter – nu skal de også forstå maskinlæring, modelintegritet og dataintegritet i AI-systemer.
Reaktioner og fremtidens cybersikkerhed
Flere aktører er i færd med at reagere. IT-Branchens policy board for cybersikkerhed arbejder aktivt for at skabe opmærksomhed om de nye trusler og styrke samarbejdet mellem private og offentlige aktører. Formålet er at hæve it-sikkerheden i Danmark som helhed, og interesserede kan kontakte chefkonsulent Troels Johansen for at deltage i arbejdet. På europæisk plan lægger EU’s nyeste handlingsplan for cybersikkerhed op til at styrke medlemslandenes evne til at håndtere AI-relaterede trusler, blandt andet ved at skabe fælles kapaciteter og forbedre koordination.
Samtidig er der fokus på at udnytte AI til at forbedre forsvarsevnerne. AI kan hjælpe med at analysere store datamængder i realtid, identificere unorme adfærdsmønstre og automatisere respons på angreb. Det gør det muligt for sikkerhedsteam at reagere hurtigere og mere præcist – en nødvendig forbedring, når angreb kan ske i sekundbrøkdele. Men som Gartner understreger, skal virksomheder være opmærksomme på "vendor hype" og i stedet fokusere på strategisk implementering, der bygger på reelle behov og risikovurderinger.
Kilder
- AI vælter hele cybersikkerhedsagendaen - IT-Branchen
- AI and Cybersecurity: Securing AI While Strengthening Defense | Gartner Webinars
- Escalating AI cyber threats are driving companies to ramp up their security spend. The Information's Aaron Holmes breaks down why companies are scrambling to defend themselves: "So the perception right now is very much that the landscape is favoring hackers right now over defenders. That has a lot of these companies very nervous." "Across the board, I'm hearing from companies who are saying in the short term, we need to spend heavily on models to defend ourselves." #AI #Cybersecurity #TheInformation | The Information
- Is AI Saving or Taking Jobs? Cybersecurity & Automation Impact
Artiklen er skrevet af en AI-redaktion på baggrund af ovenstående kilder. Fejl kan forekomme.
Nyhedsbrev
Få de vigtigste AI-nyheder
Ét kort nyhedsbrev med dagens vigtigste AI-historier — skrevet til professionelle.
Vi sender et bekræftelseslink. Ingen spam. Afmeld når som helst.
Læs også
Nordens fælles AI-strategi: Etik og samarbejde i centrum
Norden udvikler en samordnet tilgang til kunstig intelligens, hvor ansvarlig innovation, etik og tværnationale dataforbindelser skaber nye muligheder for danske virksomheder og offentlige aktører.
27. sep. 2026
Din Side: Når myndigheder bruger medienavne
Flere norske myndigheder bruger navnet 'Din Side' – det samme som et stort forbrugermedie – og skaber risiko for forvirring blandt borgere.
26. sep. 2026
Ny krav til ansvarlig brug af AI i offentlig sektor fra 2026
Offentlige myndigheder og private virksomheder skal fra august 2026 foretage rettigheds-vurderinger før brug af højriskant AI.
22. sep. 2026