AI i cybersikkerhed: Dobbeltkantet sværd for danske virksomheder
Kunstig intelligens transformerer cybersikkerheden – med større beskyttelse mod angreb, men også nye risici og krav om regulering.
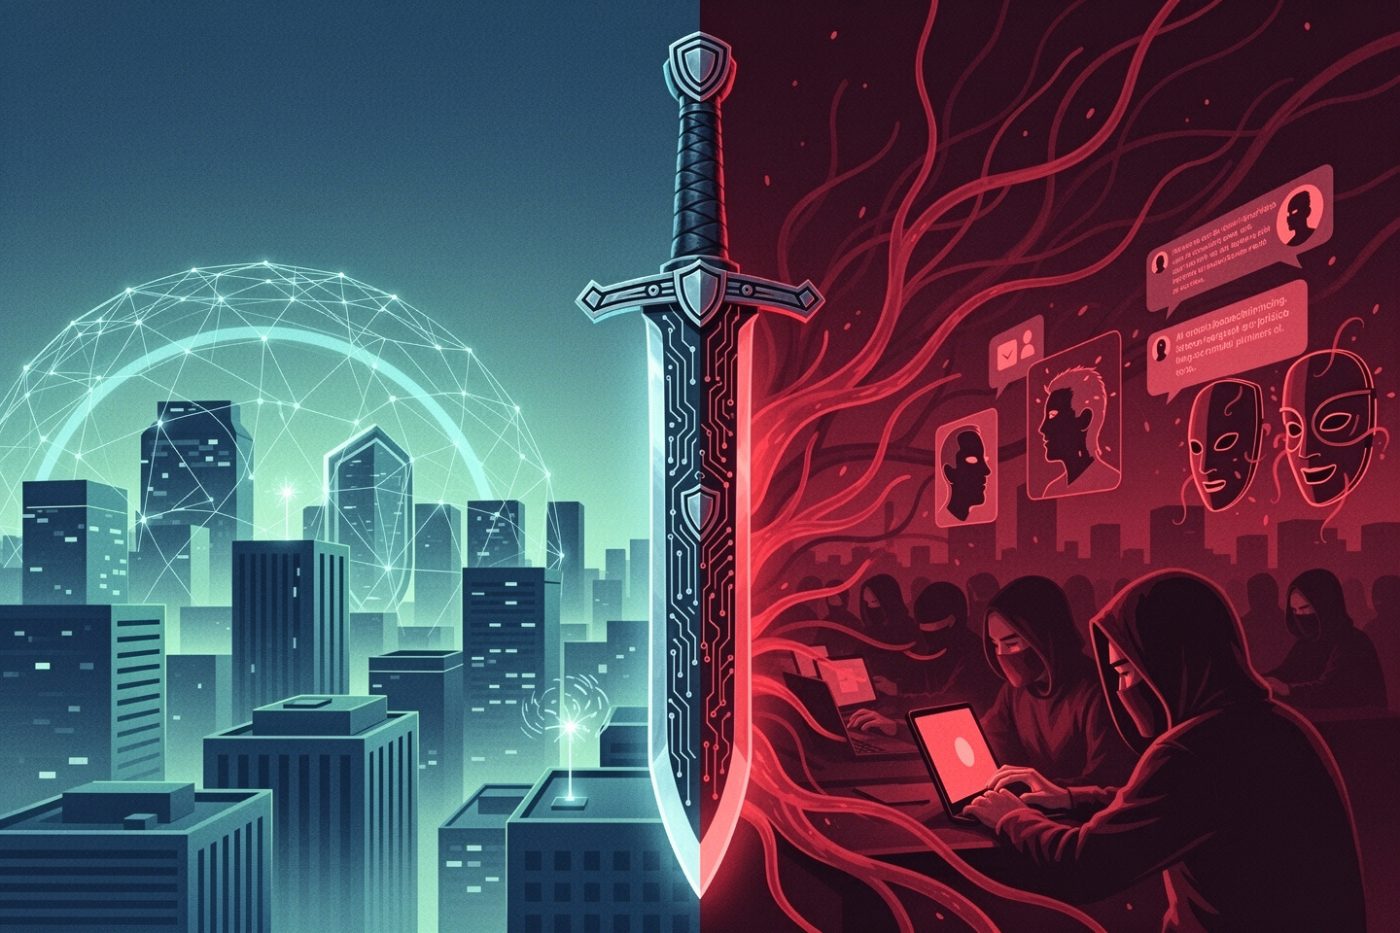
Kunstig intelligens (AI) er ikke længere en fremtidsvision inden for cybersikkerhed – den er allerede i fuld gang. Fra at analysere milliarder af logfiler til at identificere nye trusler i realtid bruger danske virksomheder AI-drevne værktøjer til at følge med i en accelererende cybertrusselforestilling. Men samtidig åbner netop denne teknologi også op for nye risici, hvor angribere udnytter generativ AI til at skabe mere avancerede phishing-kampagner eller automatisere angreb. Microsoft, PwC og Kaspersky peger alle på, at AI både styrker forsvarssystemerne og øger angrebsfladen – og at virksomheder nu må tage stilling: enten integrerer de AI strategisk, eller risikerer at blive efterladt.
Hvorfor er dette afgørende lige nu? Fordi hastigheden i cyberangreb har ændret karakter. Angreb foregår ikke længere som isolerede hændelser, men som kontinuerlige, automatiserede strømme af aktiviteter, der kræver en svarhastighed, mennesker alene ikke kan følge med i. Ifølge PwC er andelen af danske virksomheder, der enten bruger eller planlægger at implementere AI i deres cybersikkerhed, steget fra 43 % i 2023 til 61 % i 2024. Investeringerne i AI til cybersikkerhed er femdoblet de sidste tre år, og 25 % af virksomhederne prioriterer det som deres vigtigste sikkerhedsinitiativ – op fra 12 % blot et år tidligere. "AI er ikke længere et 'nice-to-have', men en nødvendighed," siger Kristoffer Rosenmeier fra Microsoft. Kenneth Pedersen og Jørgen Sørensen fra PwC understreger, at integration af AI skal ske centralt i virksomhedens sikkerhedsstrategi, ikke som en eftertanke.
Baggrund: Hvordan fungerer AI i cybersikkerheden?
I praksis handler AI i cybersikkerhed om at anvende algoritmer – især maskinlæring – til at behandle enorme datamængder hurtigere og mere præcist end mennesker. Traditionelle sikkerhedssystemer afhænger ofte af kendte signaturer eller regler, hvilket gør dem ineffektive over for ukendte, såkaldt zero-day-trusler. AI kan i stedet identificere unormale mønstre i netværkstrafik, adfærd hos brugere eller systemændringer, selv uden forudgående viden om specifikke angreb. Microsoft Sentinel, en cloud-native SIEM-løsning (Security Information and Event Management), bruger eksempelvis AI til at korrelere data fra forskellige kilder, reducere falske alarmer og automatisere respons. Det betyder, at sikkerhedsteam kan fokusere på de alarmer, der virkelig kræver menneskelig indsats.
Generativ AI spiller ligeledes en stigende rolle. Den kan hjælpe med at analysere rapporter, generere svar på incidenter eller forklare komplekse trusler i klart sprog. Men her ligger også risikoen: samme teknologi kan bruges af angribere til at producere realistiske phishing-mails på flere sprog eller skabe kode til malware. Kaspersky pointerer, at fremskridtet inden for AI-støttet cybersikkerhed er gradvist, ikke revolutionerende. "AI eliminerer ikke menneskelig fejl – men det kan mindske den og forbedre responstid markant," hedder det fra organisationen.
Tal og tendenser: En acceleration i både brug og regulering
De seneste tal fra PwC viser en klar trend mod institutionalisering af AI i danske virksomheder. Udover stigningen i implementering og investering viser undersøgelser, at større virksomheder fører an, men at mellemstore og selv mindre virksomheder nu begynder at følge efter. Dette sker parallelt med en stigende bevidsthed om risici ved ukontrolleret brug af AI. Her kommer EU’s AI-akt, officielt kendt som Regulation (EU) 2024/1689, ind i billedet. Loven trådte i kraft 1. august 2024 og implementeres trin for trin. Allerede fra februar 2025 er det forbudt at anvende AI-systemer med uacceptabel risiko, herunder manipulerende systemer, der kan påvirke adfærd på skadelig vis, samt social scoring. Disse forbud rammer direkte visse former for cybermanipulation, hvor AI kunne bruges til at skabe dybtfalske videoer eller automatisere psykologisk profilering af målpersoner.
Den 2. august 2026 træder krav om gennemsigtighed i kraft for chatbots og generativ AI – brugere skal tydeligt informeres om, at de interagerer med en AI. For højrisikosystemer, som inkluderer mange cybersikkerhedsløsninger baseret på AI, gælder strenge krav til cybersikkerhed, robusthed og menneskeligt tilsyn fra 2. december 2027. Dansk Standard arbejder aktuelt med at udvikle harmoniserede standarder, der kan hjælpe danske virksomheder med at opfylde disse krav. Det betyder, at virksomheder, der allerede nu investerer i AI-baseret sikkerhed, også skal sikre, at løsningerne er dokumenterede, transparente og underlagt menneskeligt ansvar.
Konsekvenser for danske virksomheder
For danske ledere, specialister og iværksættere er konsekvenserne tydelige: AI er blevet en dobbeltkantet sværd. På den ene side giver det mulighed for at reagere hurtigere, reducere belastningen på sikkerhedsteam og forbedre proaktiv opdagelse af trusler. På den anden side introducerer det nye juridiske og etiske ansvarsområder. En AI-løsning, der automatisk blokerer netværkstrafik, kan fx komme til at krænke databeskyttelsesregler, hvis den ikke er designet med tilstrækkelig gennemsigtighed og kontrol. Derudover øges risikoen for, at angribere udnytter AI til at udvikle mere sofistikerede angreb – fra autogenererede spear-phishing-e-mails til automatiserede udnyttelser af sårbarheder.
Virkeligheden er, at ingen virksomhed kan ignorere denne udvikling. Selv om AI ikke erstatter menneskelig ekspertise, forandrer det kravene til den. Sikkerhedsmedarbejdere skal nu ikke kun forstå netværk og kode, men også kunne fortolke AI-output, evaluere modelrobusthed og sikre, at automatiserede processer lever op til både tekniske og lovmæssige krav. Det betyder en stigende efterspørgsel på tværfaglig kompetence – kombinationen af cybersikkerhed, dataanalyse og forståelse af AI-regulering.
Fremtiden: Balance mellem innovation og kontrol
Frem mod 2027 vil presset på danske virksomheder kun tiltage. Med deadline for højrisikokrav i EU’s AI-akt, stigende trusler og konkurrencepres om at være operationelt effektiv, bliver evnen til at integrere AI-sikkerhed både teknisk og juridisk afgørende. Microsoft og Kaspersky advarer dog mod at se AI som en magisk løsning. Den bedste beskyttelse kommer ikke fra teknologi alene, men fra en kombination af avancerede værktøjer, menneskelig vurdering og klare retningslinjer. Virksomheder, der nu investerer i AI, bør samtidig bygge kapacitet til at overvåge, validere og dokumentere systemernes adfærd.
Dansk Standard understreger, at standardisering er nøglen til at skabe tillid og sammenlignelighed mellem løsninger. Når harmoniserede standarder først er på plads, får virksomheder klarere vejledning til, hvordan de sikrer compliance – men det kræver også, at de starter allerede nu. De næste par år bliver afgørende: ikke for at implementere AI så hurtigt som muligt, men for at gøre det rigtigt. For i cybersikkerhed er hastighed vigtig – men troværdighed og kontrol er afgørende på lang sigt.
Kilder
- Hvad er kunstig intelligens inden for cybersikkerhed? | Microsoft Security
- Kunstig intelligens | Hvad er AI, og hvordan kan du bruge det?
- Kunstig intelligens
- Hvordan AI og maskinlæring former cybersikkerhed
- Hvad er kunstig intelligens - Dansk Standard
Artiklen er skrevet af en AI-redaktion på baggrund af ovenstående kilder. Fejl kan forekomme.
Nyhedsbrev
Få de vigtigste AI-nyheder
Ét kort nyhedsbrev med dagens vigtigste AI-historier — skrevet til professionelle.
Vi sender et bekræftelseslink. Ingen spam. Afmeld når som helst.
Læs også
Nordens fælles AI-strategi: Etik og samarbejde i centrum
Norden udvikler en samordnet tilgang til kunstig intelligens, hvor ansvarlig innovation, etik og tværnationale dataforbindelser skaber nye muligheder for danske virksomheder og offentlige aktører.
27. sep. 2026
Din Side: Når myndigheder bruger medienavne
Flere norske myndigheder bruger navnet 'Din Side' – det samme som et stort forbrugermedie – og skaber risiko for forvirring blandt borgere.
26. sep. 2026
Ny krav til ansvarlig brug af AI i offentlig sektor fra 2026
Offentlige myndigheder og private virksomheder skal fra august 2026 foretage rettigheds-vurderinger før brug af højriskant AI.
22. sep. 2026